Frigos de supermarchés piratés : comment c'est possible
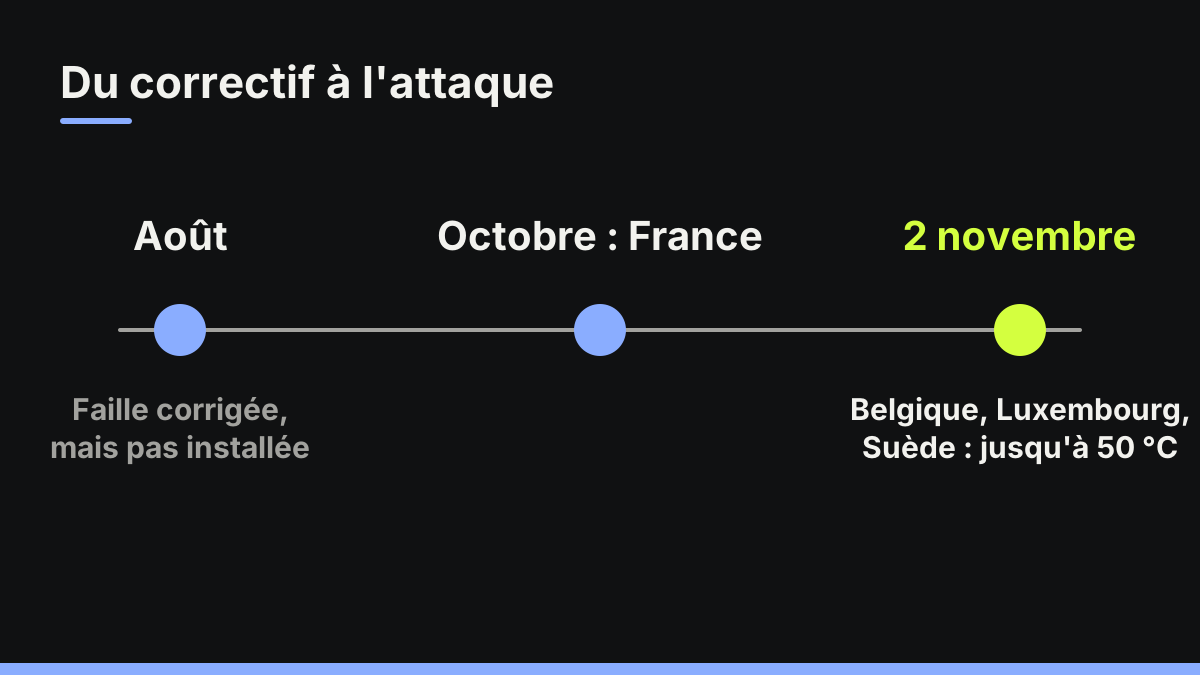
Le 2 novembre 2026, des supermarchés de plusieurs pays européens ont vu la température de leurs frigos et congélateurs grimper toute seule. Derrière, des pirates qui ont pris les commandes à distance de ces appareils connectés. Ce n'est pas la première fois : la France a été frappée trois semaines plus tôt. Et le plus surprenant, c'est que la faille était connue depuis août.
Ce qu'il faut retenir
- Le 2 novembre 2026, des magasins en Belgique, au Luxembourg et en Suède ont été touchés, d'après CNBC. Des perturbations ont aussi été signalées en Finlande, en Irlande et en Estonie.
- Les pirates ont fait chauffer des frigos jusqu'à 50 °C dans au moins un magasin, ce qui a obligé à jeter des produits.
- Les boîtiers de contrôle étaient directement accessibles depuis internet, avec des identifiants de support intégrés à l'appareil.
- Le fabricant a corrigé la faille en août, mais des milliers d'appareils n'ont jamais reçu la mise à jour, et les plus vieux ne peuvent pas être mis à jour.
- Personne n'a revendiqué l'attaque. Les enquêtes sont en cours.
Que s'est-il passé ?
Selon CNBC, qui rapporte les déclarations des enseignes et d'experts, l'attaque du 2 novembre a touché des dizaines de magasins Delhaize en Belgique, 15 magasins Carrefour belges, 15 Intermarché sur 153 en Belgique, cinq magasins Spar du groupe Colruyt et le magasin IKEA de Mons. Des magasins Delhaize au Luxembourg et un nombre limité de magasins ICA en Suède ont aussi été visés.
Le mode opératoire est le même qu'en France en octobre : des centaines de supermarchés y avaient été visés, avec des frigos en surchauffe, des denrées gâchées, et même des incendies. Les Mousquetaires, le groupe d'Intermarché, prévoyaient plusieurs millions d'euros de dégâts. Ahold Delhaize indique de son côté que la situation est revenue à la normale.
Pourquoi c'est possible : un frigo qui répond à n'importe qui
Un frigo de supermarché n'est plus un simple moteur. C'est un appareil connecté : un petit boîtier le surveille et le règle à distance, pour que les équipes voient les températures sans traverser le magasin. Pratique, mais ce boîtier est un ordinateur comme un autre.
Le problème, d'après les chercheurs cités par CNBC : - ces boîtiers sont accessibles directement depuis internet, comme une porte sans serrure donnant sur la rue ; - ils contiennent des identifiants de support intégrés, dont le mot de passe pouvait être retrouvé le jour même ; - la faille a été signalée en août, et le fournisseur a sorti un correctif, mais des milliers d'unités ne l'ont jamais installé. Les modèles les plus anciens ne peuvent pas être mis à jour du tout.
Fredrik Blix, expert en cybersécurité de l'entreprise Visente, juge l'attaque peu sophistiquée. Ce n'est pas de la haute technologie de film : c'est un oubli de base, multiplié par des milliers d'appareils.
Qui est derrière ? On ne sait pas
Aucun groupe n'a revendiqué. Blix en tire une piste : l'absence de revendication écarte plutôt les groupes de rançongiciels, qui veulent être payés et donc se font connaître. Il évoque deux hypothèses, une attaque opportuniste ou la volonté de semer le trouble dans des pays qui soutiennent l'Ukraine. Ce sont des hypothèses, pas des conclusions. Rafe Pilling, de l'entreprise Sophos, précise qu'aucune preuve ne montre un rôle de l'IA.
Autre signal : selon Reuters, cité par CNBC, des magasins de six bases militaires américaines ont subi des pannes de congélateurs fin août, et le Pentagone traite ces cas comme un piratage présumé. Le lien avec les attaques européennes n'est pas établi dans l'article.
Alors, ça change quoi ?
Pour toi, côté courses : en cas d'attaque, les produits abîmés sont jetés, et certains rayons peuvent se vider quelques jours. Rien à craindre pour ce que tu achètes à la caisse, les enseignes retirent les denrées touchées.
Le vrai sujet est ailleurs. Tout ce qu'on connecte à internet devient une cible potentielle, et la sécurité dépend d'une chaîne : le fabricant corrige, mais il faut encore que quelqu'un installe le correctif. Le CERT-FR, le service de l'État qui gère les alertes de cybersécurité, a demandé aux exploitants de retirer ces appareils d'internet. Même logique chez toi : une box, une caméra ou une enceinte jamais mise à jour est une porte ouverte.
À quelle échéance ? Le correctif existe déjà. Le risque restera tant que des milliers de boîtiers ne seront pas mis à jour ou remplacés, ce qui peut prendre des mois. Pour les modèles anciens, il n'y a pas d'autre solution que de les débrancher d'internet ou de les changer.
Ce que la source ne dit pas
- Le nom du fabricant des boîtiers, ou de la faille précise.
- Le nombre total de magasins touchés dans chaque pays.
- Qui est derrière et pourquoi.
Préparé avec l'aide de l'IA à partir des sources, puis relu et validé par Valentin Fouilloud avant publication. Comment on travaille